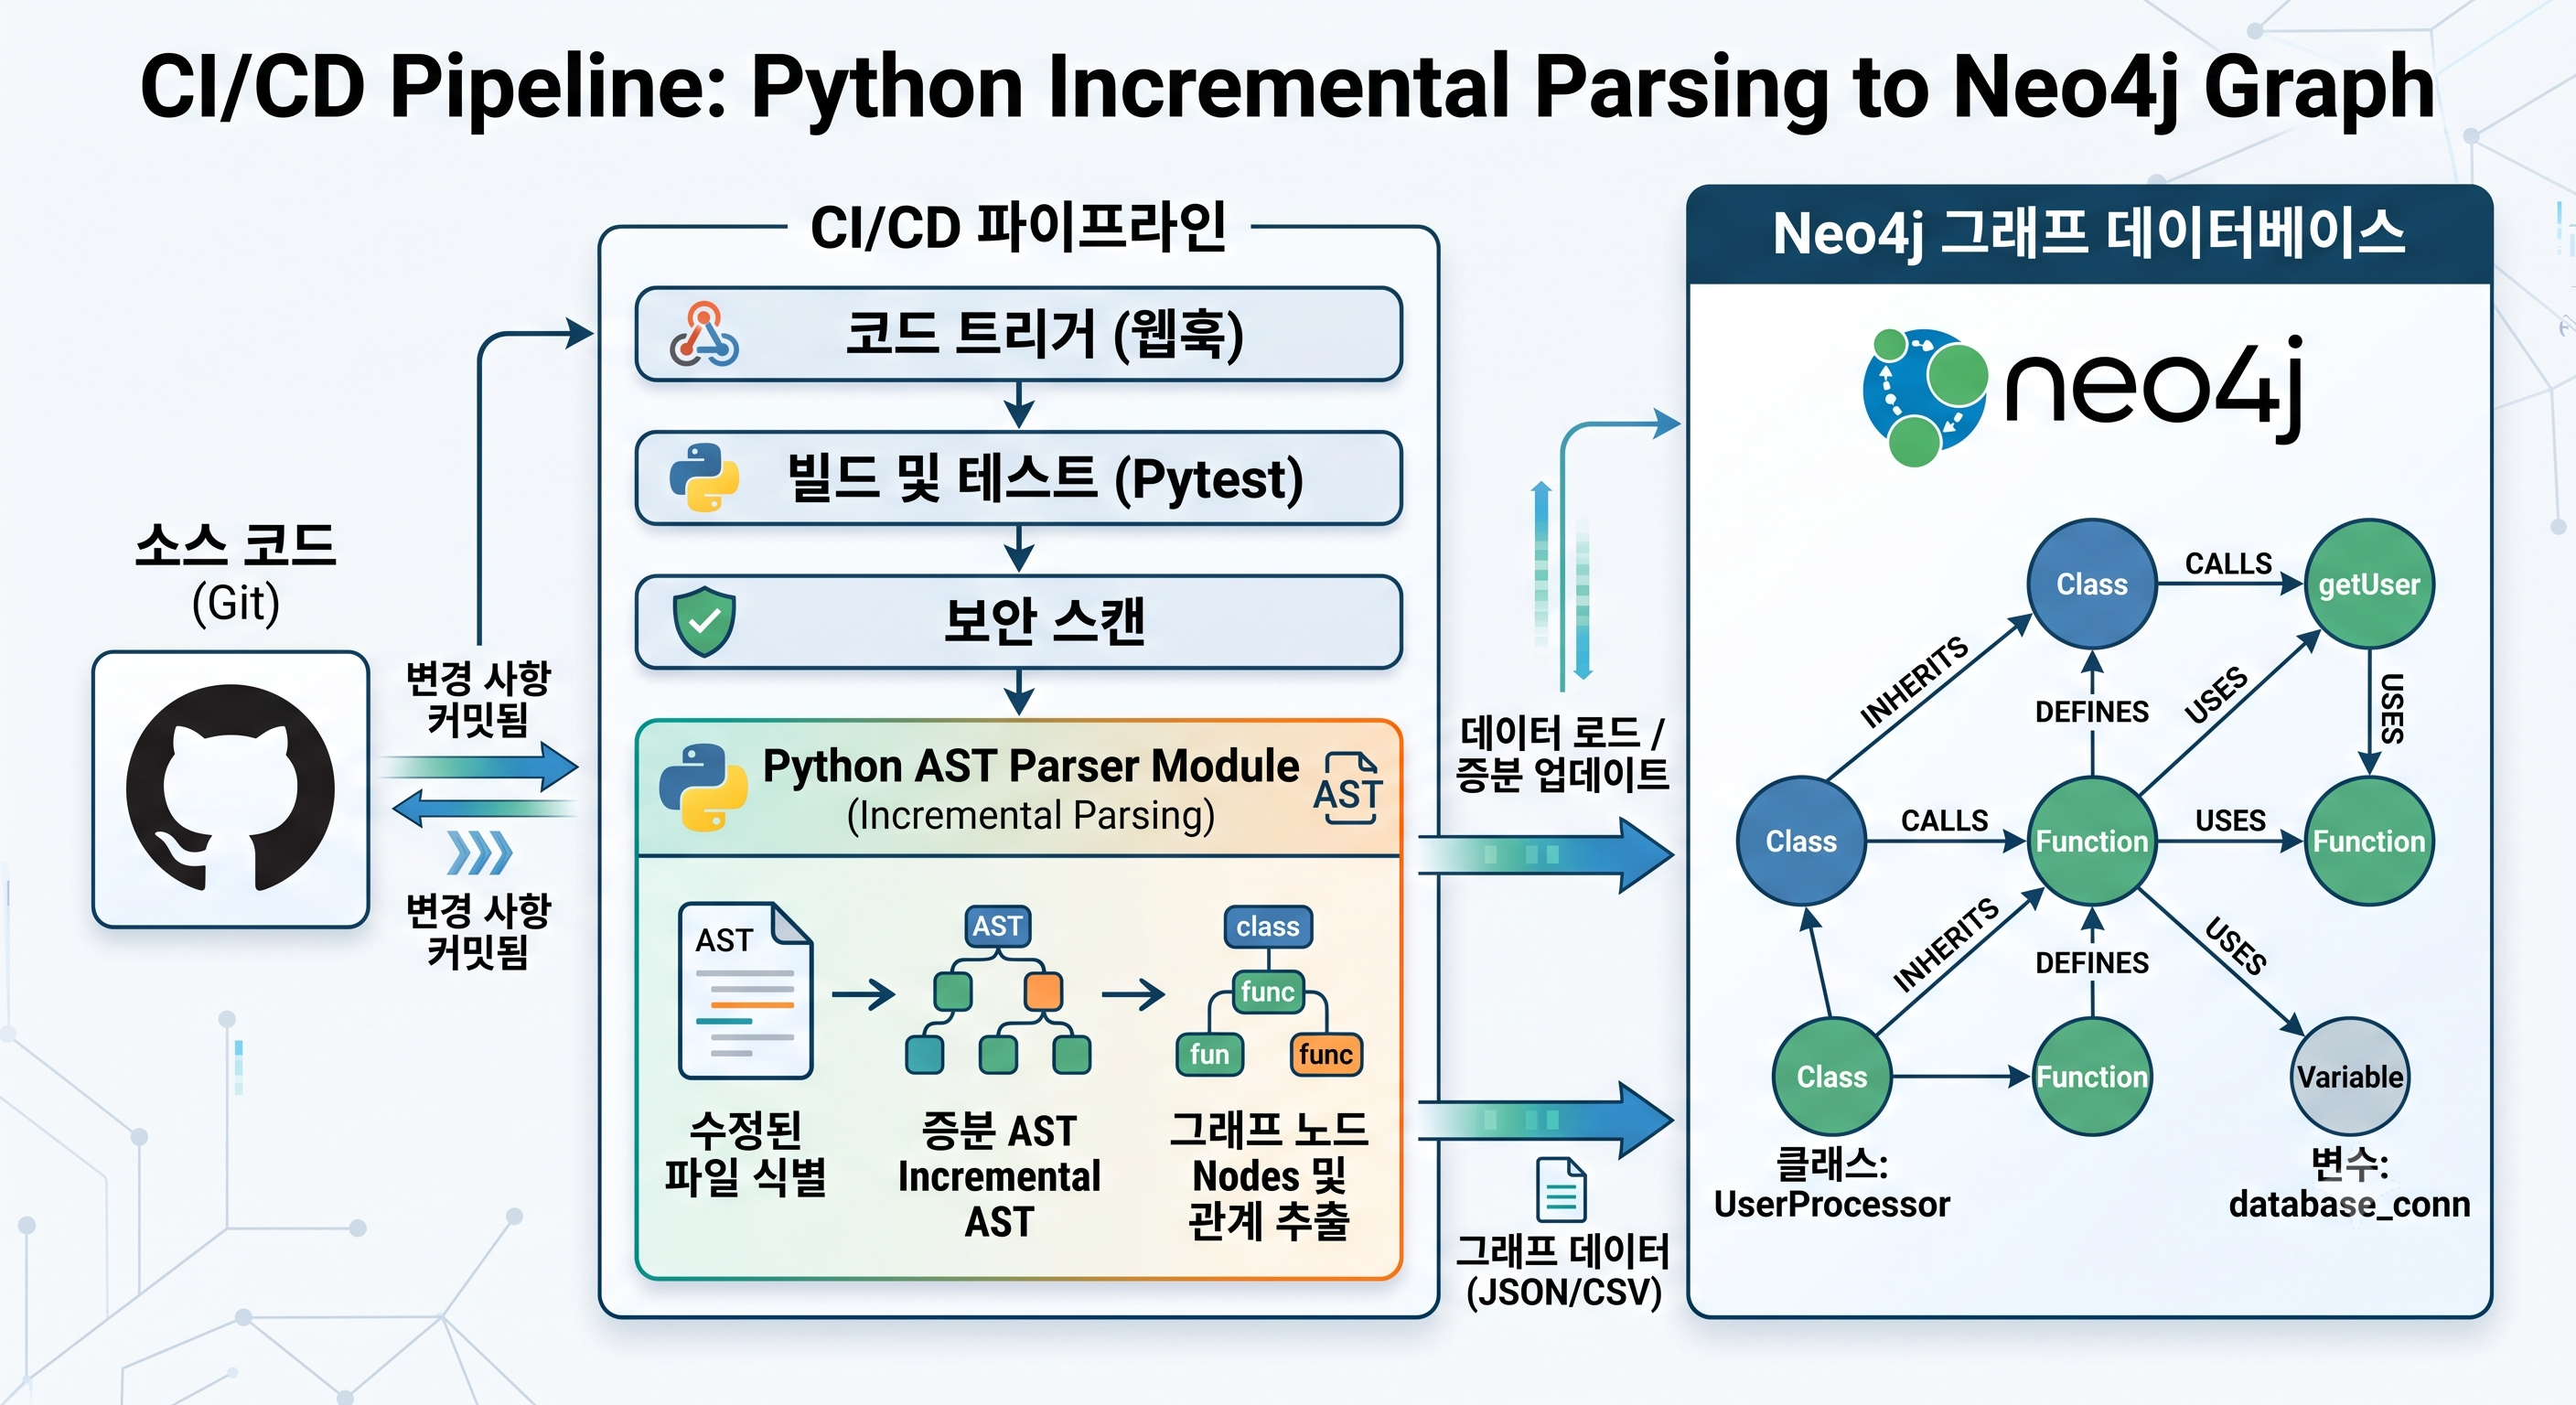
📚 Spring Boot 2차 인증(2FA) 실무 시리즈 1. [1편] 2차 인증(2FA) 도입기 1편: JWT 증표 토큰 설계 2. [2편] postMessage 보안과 IP 매칭, 트랜잭션의 함정 (현재 글) Spring Boot 환경에서 2차 인증(2FA) 연동 시 마주칠 수 있는 postMessage 통신 보안, IP 대역 매칭 버그, @Transactional 롤백 문제 등 실무적인 트러블슈팅 경험과 해결 방법을 공유합니다. 안녕하세요! 지난 1편에서는 2차 인증(2FA) 도입의 전체적인 아키텍처와 증표 토큰(pendingToken)을 활용한 안전한 검증 설계에 대해 이야기 나누었는데요.저도 처음 설계를 마쳤을 때는 "이제 기능 연동만 하면 끝이겠구나!"라고 생각했습니다. 하지..